
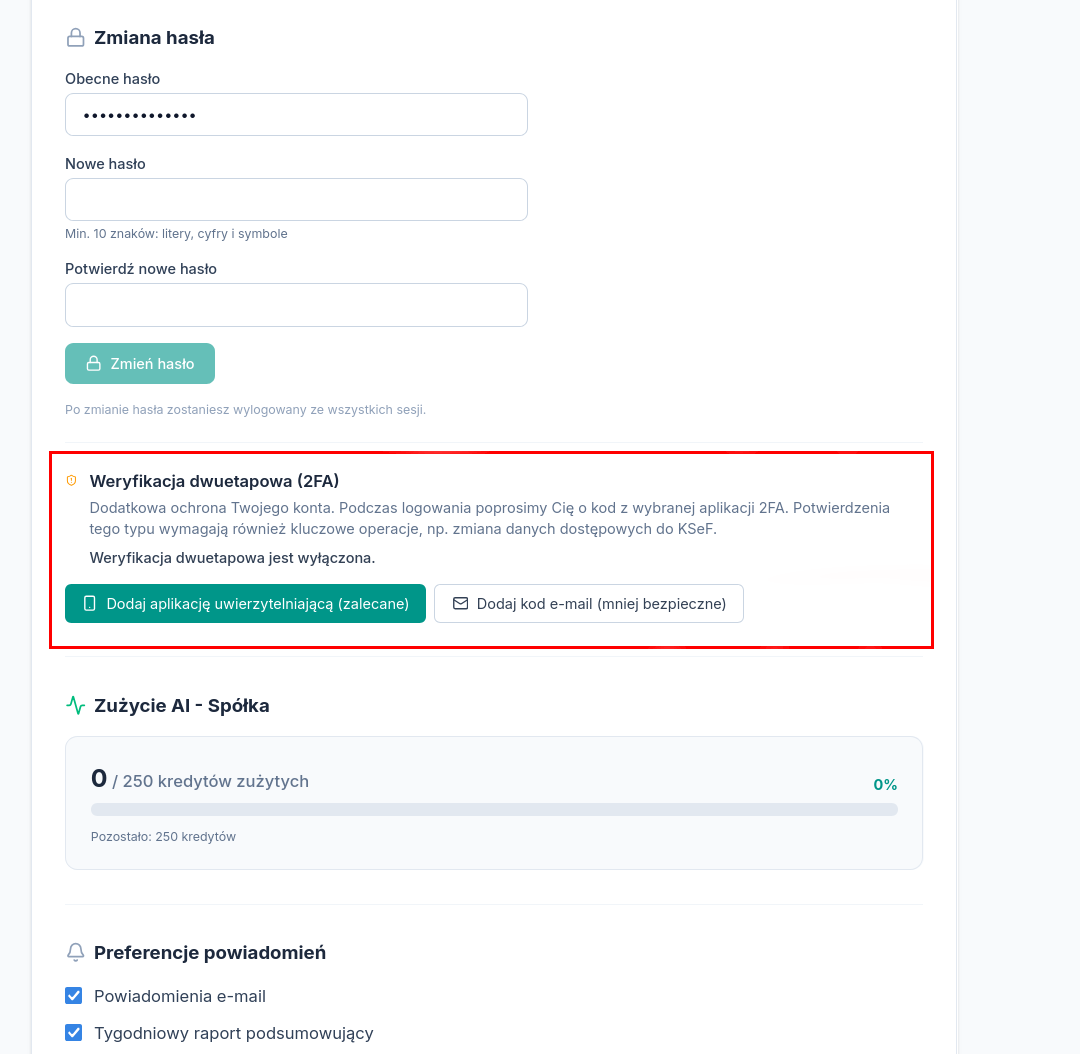
Weryfikacja dwuetapowa (2FA)
Weryfikacja dwuetapowa jest dodatkową ochroną konta: po jej włączeniu logowanie oraz operacje wrażliwe (np. zmiana danych dostępowych do KSeF) wymagają — poza hasłem — kodu z drugiego czynnika.
Dostępne metody
Dział zatytułowany „Dostępne metody”| Metoda | Opis |
|---|---|
| Aplikacja uwierzytelniająca (TOTP) | Google Authenticator, Microsoft Authenticator, Authy i podobne — kod 6-cyfrowy, zmieniający się co 30 sekund. Zalecana jako metoda podstawowa. |
| Kod e-mail | Jednorazowy kod wysyłany na adres e-mail konta. Czynnik zapasowy o niższej klasie bezpieczeństwa, bo korzysta z tego samego kanału co odzyskiwanie hasła. |
| Kody zapasowe | Zestaw jednorazowych kodów generowanych przy włączeniu 2FA, do użycia, gdy metoda podstawowa jest niedostępna (np. utracony telefon). |
Jak włączyć 2FA
Dział zatytułowany „Jak włączyć 2FA”- Otworzyć Ustawienia → Ogólne → Weryfikacja dwuetapowa.
- Wybrać metodę: aplikację uwierzytelniającą albo kod e-mail.
- Dla aplikacji uwierzytelniającej — zeskanować kod QR albo wpisać klucz ręcznie, a następnie potwierdzić 6-cyfrowym kodem z aplikacji.
- Zapisać wyświetlone kody zapasowe. Są widoczne tylko w tym momencie — Atestio nie przechowuje ich w postaci możliwej do ponownego wyświetlenia.
Kody zapasowe
Dział zatytułowany „Kody zapasowe”Każdy kod zapasowy działa jednorazowo. Po ich wykorzystaniu w panelu 2FA dostępna jest opcja wygenerowania nowego zestawu — poprzedni traci wtedy ważność.
Wyłączenie 2FA
Dział zatytułowany „Wyłączenie 2FA”Wyłączenie wymaga potwierdzenia obecnym hasłem albo aktywnym czynnikiem.
Co dalej
Dział zatytułowany „Co dalej”Czy ten artykuł był pomocny?
Dziękujemy.
Dziękujemy. Warto sprawdzić inne artykuły na ten temat; w razie braku odpowiedzi prosimy o kontakt: pomoc@atestio.pl.