
Metody połączenia z KSeF
Jakie metody połączenia z KSeF są dostępne?
Dział zatytułowany „Jakie metody połączenia z KSeF są dostępne?”Token KSeF, certyfikat uwierzytelniający oraz Profil Zaufany. Konta biura rachunkowego mogą też uwierzytelniać się pieczęcią kwalifikowaną. Metodę wybiera się podczas konfiguracji konta — niedostępne opcje są ukrywane, widoczne pozostają wyłącznie te możliwe do wykorzystania.
Token czy certyfikat?
Dział zatytułowany „Token czy certyfikat?”Token jest najprostszy w konfiguracji i pozostaje dostępny bez wyznaczonego terminu wygaśnięcia. Ministerstwo Finansów zapowiedziało docelowe przejście na obowiązkowe uwierzytelnianie certyfikatem, jednak odpowiedni przepis wykonawczy nie został dotychczas uchwalony — zapowiedź pozostaje na razie niewiążąca. Atestio obsługuje obie metody, umożliwiając przejście na certyfikat w dowolnym momencie bez utraty danych.
Konfiguracja tokenu
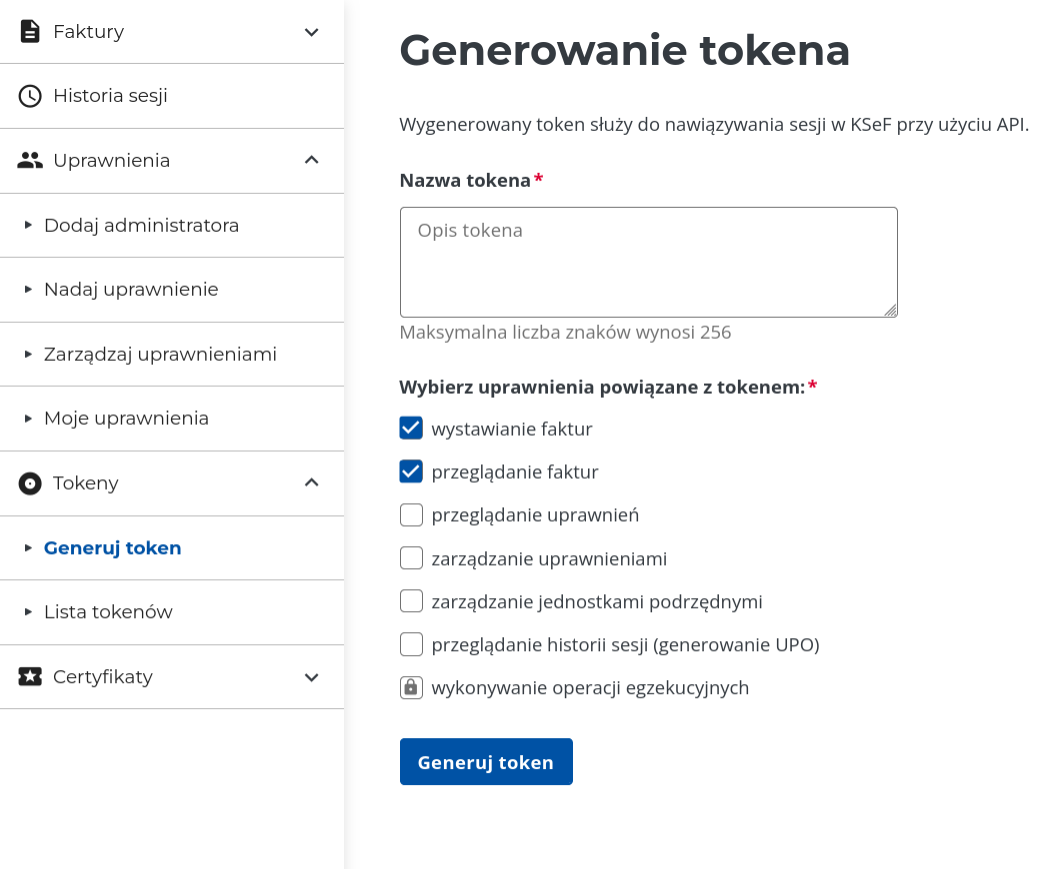
Dział zatytułowany „Konfiguracja tokenu”Token KSeF generuje się w Portalu KSeF, wskazując zakres uprawnień, jakie ma obejmować (co najmniej wystawianie i przeglądanie faktur):
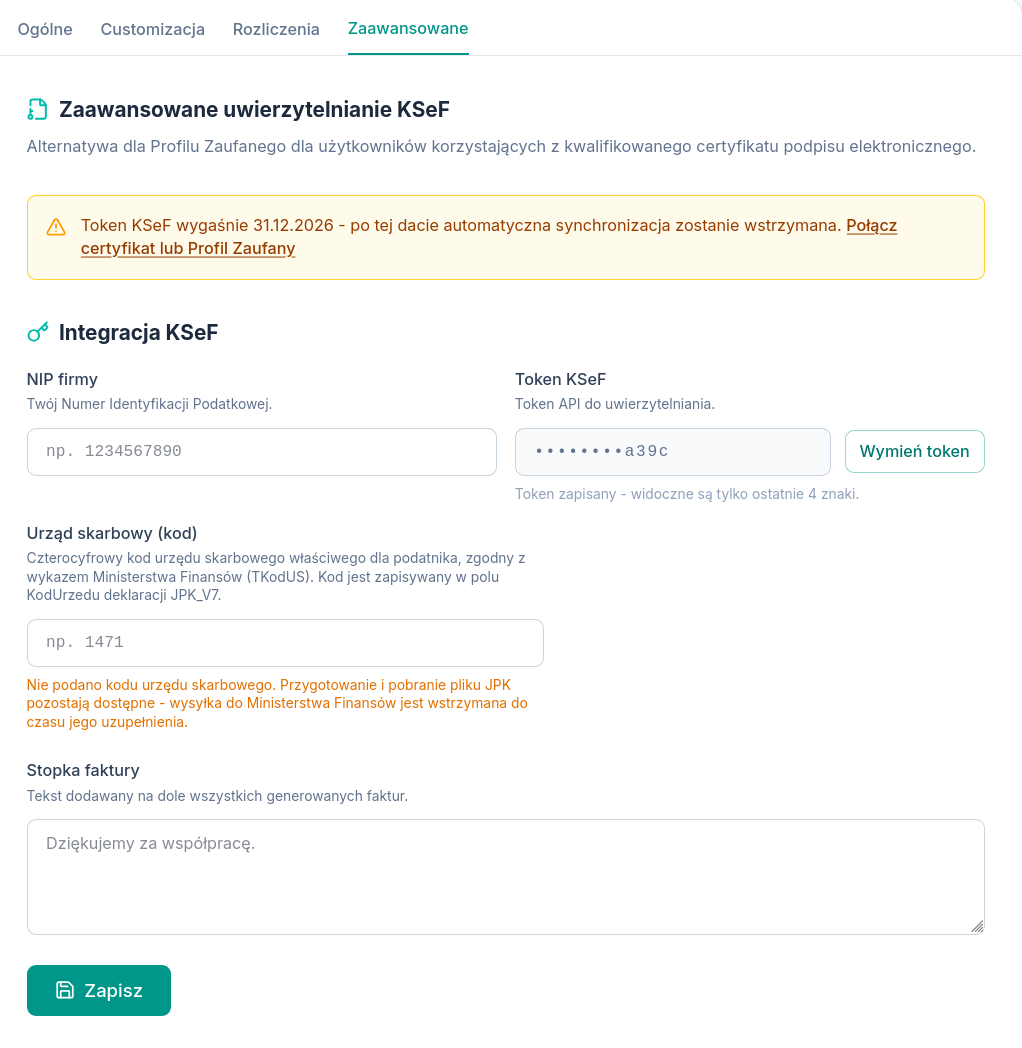
Wygenerowany token wkleja się w Atestio, w Ustawienia → Zaawansowane → Integracja KSeF:
Konfiguracja certyfikatu
Dział zatytułowany „Konfiguracja certyfikatu”Certyfikat KSeF to para plików wydanych dla NIP podatnika: plik certyfikatu
(.crt) oraz zaszyfrowany klucz prywatny (.key, format PKCS#8).
- Otworzyć Ustawienia → Zaawansowane → Zaawansowane uwierzytelnianie KSeF.
- Wgrać plik
.crtoraz plik.keypobrane z Portalu KSeF. - Wpisać hasło do klucza — takie samo, jak ustawione przy generowaniu klucza w Portalu KSeF. Hasło służy wyłącznie do jednorazowej weryfikacji przy wgrywaniu i nie jest przechowywane na serwerze.
- Wybrać rolę certyfikatu: uwierzytelnianie albo tryb offline.
- Wybrać Wgraj i zweryfikuj.
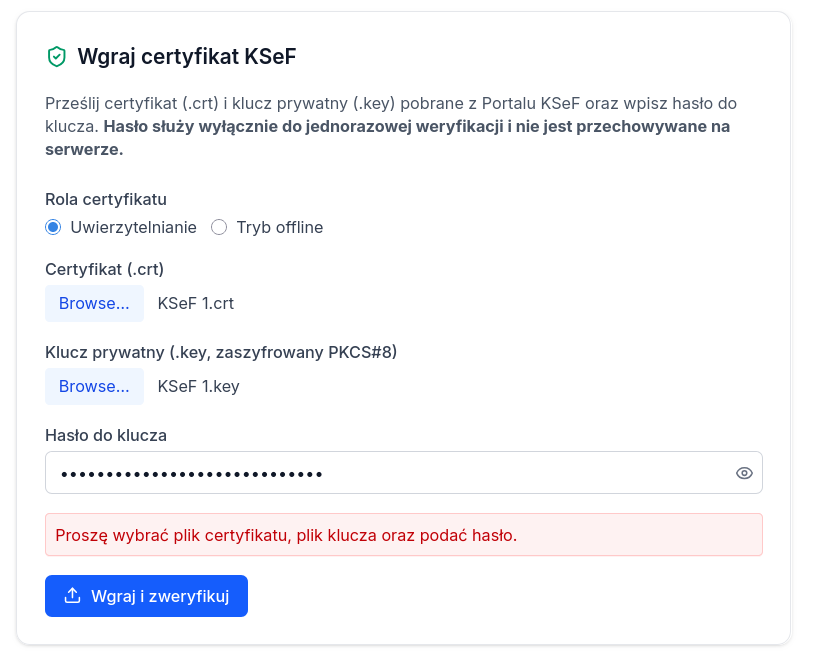
Po weryfikacji certyfikat pojawia się na liście ze statusem:
| Status | Znaczenie |
|---|---|
| Niezweryfikowany | Wgrany, weryfikacja jeszcze nie potwierdzona. |
| Zweryfikowany | Aktywny, może uwierzytelniać połączenie z KSeF. |
| Unieważniony | Wycofany — nie może być już użyty do uwierzytelniania. |
Powrót do Profilu Zaufanego
Dział zatytułowany „Powrót do Profilu Zaufanego”Konto, które połączyło się certyfikatem albo pieczęcią, może w każdej chwili wrócić do logowania Profilem Zaufanym w Ustawienia → Zaawansowane. Zapisane certyfikaty nie są przy tym usuwane — przy kolejnym logowaniu system domyślnie wskaże Profil Zaufany.
Nie znaleziono odpowiedzi?
Dział zatytułowany „Nie znaleziono odpowiedzi?”Pytania można kierować na adres pomoc@atestio.pl — odpowiadamy w dni robocze.
Czy ten artykuł był pomocny?
Dziękujemy.
Dziękujemy. Warto sprawdzić inne artykuły na ten temat; w razie braku odpowiedzi prosimy o kontakt: pomoc@atestio.pl.